
Introduction
AI Third-Party Risk Analytics tools are platforms that help organizations assess, monitor, and manage risks originating from external vendors, suppliers, partners, and service providers. These systems use machine learning, security ratings, NLP, and behavioral analytics to continuously evaluate third-party exposure across cybersecurity, compliance, financial stability, operational resilience, and regulatory risk dimensions.
In 2026, enterprises depend heavily on complex vendor ecosystems including SaaS providers, cloud platforms, APIs, outsourcing partners, and global supply chains. This interconnected environment significantly increases risk exposure. A single compromised vendor can create cascading failures across the entire organization. Traditional manual vendor assessments are no longer scalable or reliable.
AI-driven third-party risk platforms continuously ingest security signals, breach data, compliance updates, financial indicators, and attack surface intelligence. They transform this data into dynamic risk scores and actionable insights, enabling security and procurement teams to make faster, more informed decisions.
Common use cases include vendor onboarding risk assessment, continuous vendor monitoring, cybersecurity posture scoring, compliance validation, supply chain risk analysis, procurement risk evaluation, and regulatory reporting for third-party ecosystems.
Key evaluation criteria include risk scoring accuracy, monitoring depth, data coverage, AI explainability, integration with GRC systems, alerting capabilities, automation level, scalability, and real-time monitoring.
Best for: enterprises, financial institutions, healthcare organizations, SaaS companies, government agencies, and procurement/security teams managing large vendor ecosystems.
Not ideal for: small businesses with minimal vendor dependencies or organizations without structured procurement processes.
What’s Changed in AI Third-Party Risk Analytics in 2026+
- Shift from periodic vendor audits to continuous real-time monitoring
- AI-driven security ratings replacing static questionnaires
- NLP-based analysis of vendor compliance documents
- Automated vendor onboarding risk scoring
- Integration of cyber, financial, and operational risk signals
- Graph-based vendor ecosystem mapping
- Continuous attack surface monitoring of third parties
- Predictive risk scoring using machine learning models
- Automated compliance mapping across regulatory frameworks
- Vendor breach prediction using anomaly detection
- Integration with procurement and GRC platforms
- AI-assisted vendor due diligence workflows
- Real-time alerting for vendor risk changes
- Enhanced focus on supply chain cybersecurity risk
- Explainable AI for audit and regulatory reporting
Quick Buyer Checklist
- Does the platform provide continuous vendor monitoring?
- Can it assign dynamic AI-driven risk scores?
- Does it integrate with GRC and procurement systems?
- Can it detect cybersecurity posture changes in vendors?
- Does it support NLP-based document analysis?
- Is there real-time breach and exposure monitoring?
- Can it map vendor relationships using graph analytics?
- Does it support automated vendor onboarding assessments?
- Is risk scoring explainable for audits?
- Can it assess financial and operational risk?
- Does it provide alert prioritization?
- Can it handle large-scale vendor ecosystems?
- Does it support regulatory compliance reporting?
- Is API integration available for automation workflows?
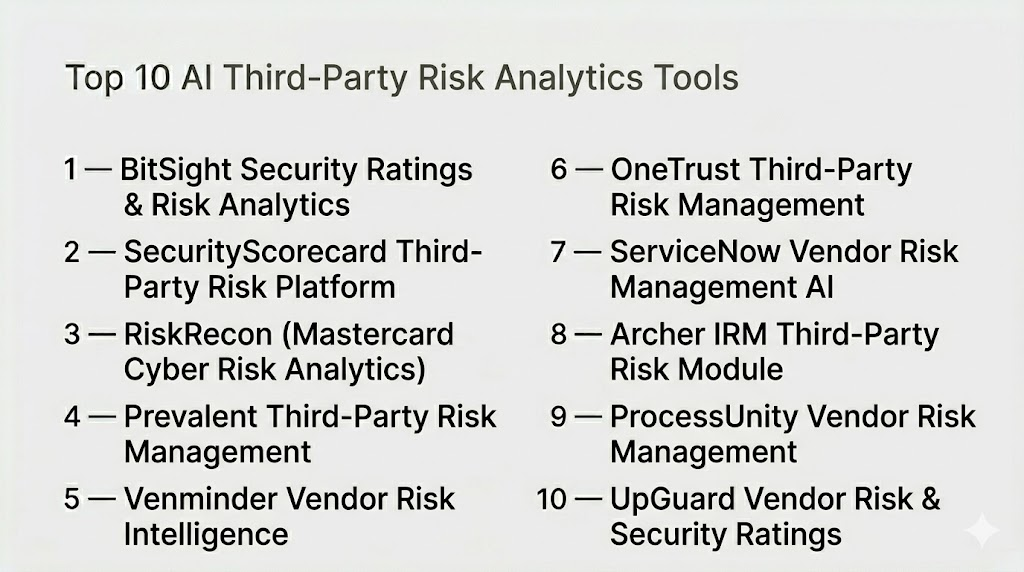
Top 10 AI Third-Party Risk Analytics Tools
#1 — BitSight Security Ratings Platform
One-line verdict: Best global security ratings and third-party cyber risk analytics platform with strong AI-driven scoring.
Short description:
BitSight continuously analyzes external cybersecurity signals to generate dynamic security ratings for vendors and third-party ecosystems.
Standout Capabilities
- AI-based security rating engine
- Continuous vendor risk monitoring
- Cyber posture scoring system
- Breach detection signals
- Attack surface intelligence
- Vendor benchmarking tools
- Risk trend analytics
- Automated risk alerts
AI-Specific Depth
- Model support: ML-based cybersecurity scoring models
- RAG / knowledge integration: Global security incident datasets
- Evaluation: Risk scoring accuracy validation system
- Guardrails: Security rating governance framework
- Observability: Vendor risk dashboards
Pros
- Industry-leading security ratings
- Strong continuous monitoring
- Large vendor coverage
Cons
- Limited operational risk insights
- Enterprise pricing model
- Requires interpretation of scores
Security & Compliance
Not publicly stated; includes enterprise-grade data security and monitoring controls.
Deployment & Platforms
- Cloud-based risk analytics platform
- Web dashboard system
Integrations & Ecosystem
- GRC platforms
- SIEM systems
- Procurement tools
- API integrations
- Security tools
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Cybersecurity vendor risk scoring
- Continuous third-party monitoring
- Security posture benchmarking
#2 — SecurityScorecard
One-line verdict: Best AI-driven vendor risk intelligence platform for continuous cybersecurity monitoring.
Short description:
SecurityScorecard uses machine learning to evaluate and continuously monitor third-party cybersecurity posture across global vendors.
Standout Capabilities
- AI vendor risk scoring system
- Continuous security monitoring
- Attack surface detection
- Threat intelligence integration
- Vendor comparison dashboards
- Risk remediation tracking
- Breach notification system
- Compliance reporting tools
AI-Specific Depth
- Model support: Cyber risk ML scoring models
- RAG / knowledge integration: Threat intelligence databases
- Evaluation: Risk accuracy and drift detection
- Guardrails: Security rating governance rules
- Observability: Vendor risk dashboards
Pros
- Strong cybersecurity intelligence
- Easy-to-understand scoring system
- Good enterprise adoption
Cons
- Limited financial risk insights
- Requires tuning for large ecosystems
- Enterprise pricing structure
Security & Compliance
Not publicly stated in full detail.
Deployment & Platforms
- Cloud-based vendor risk platform
- Web dashboard system
Integrations & Ecosystem
- GRC systems
- SIEM tools
- Procurement platforms
- API integrations
- Security stacks
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Cyber vendor risk monitoring
- Security posture evaluation
- Continuous third-party assessments
#3 — RiskRecon (Mastercard)
One-line verdict: Best enterprise-grade external cyber risk intelligence platform backed by Mastercard data ecosystem.
Short description:
RiskRecon uses AI and external scanning to evaluate third-party cyber risk exposure and vendor security posture.
Standout Capabilities
- External cyber risk analysis engine
- Vendor security scoring
- Attack surface monitoring
- Vulnerability detection system
- Risk categorization tools
- Continuous monitoring dashboards
- Third-party risk reporting
- Cyber hygiene scoring
AI-Specific Depth
- Model support: ML-based risk classification models
- RAG / knowledge integration: Global cybersecurity datasets
- Evaluation: Risk scoring validation system
- Guardrails: Cyber risk governance rules
- Observability: Security analytics dashboards
Pros
- Strong Mastercard ecosystem support
- High-quality cyber risk insights
- Reliable external scanning
Cons
- Limited non-cyber risk coverage
- Enterprise-focused solution
- Less flexible customization
Security & Compliance
Enterprise-grade security and data protection controls.
Deployment & Platforms
- Cloud-based risk platform
- Web dashboard system
Integrations & Ecosystem
- GRC platforms
- SIEM systems
- Procurement tools
- API integrations
- Financial systems
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Cyber risk analysis for vendors
- Financial institution security monitoring
- External attack surface assessment
#4 — Prevalent Third-Party Risk Management
One-line verdict: Best AI-powered full lifecycle third-party risk management platform.
Short description:
Prevalent provides end-to-end vendor risk management with AI-driven assessments, monitoring, and remediation workflows.
Standout Capabilities
- AI vendor risk scoring engine
- Third-party onboarding automation
- Risk assessment workflows
- Continuous vendor monitoring
- Compliance questionnaire automation
- Incident tracking system
- Risk remediation workflows
- Vendor lifecycle management
AI-Specific Depth
- Model support: Risk ML classification models
- RAG / knowledge integration: Vendor and compliance datasets
- Evaluation: Risk assessment scoring system
- Guardrails: Workflow governance rules
- Observability: Vendor risk dashboards
Pros
- Full lifecycle TPRM platform
- Strong automation features
- Good compliance alignment
Cons
- Complex enterprise setup
- Requires onboarding effort
- Limited deep cybersecurity analytics
Security & Compliance
Not publicly stated.
Deployment & Platforms
- Cloud-based TPRM platform
- Web-based dashboard
Integrations & Ecosystem
- GRC systems
- Procurement tools
- ERP platforms
- API integrations
- Security tools
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Vendor lifecycle management
- Compliance-driven procurement
- Risk assessment automation
#5 — Venminder
One-line verdict: Best vendor risk intelligence platform for structured third-party due diligence.
Short description:
Venminder provides AI-supported vendor risk assessments and monitoring tools for procurement and compliance teams.
Standout Capabilities
- Vendor risk assessment engine
- AI questionnaire automation
- Continuous vendor monitoring
- Risk scoring dashboards
- Compliance documentation system
- Vendor onboarding workflows
- Audit-ready reporting tools
- Risk mitigation tracking
AI-Specific Depth
- Model support: Risk classification ML models
- RAG / knowledge integration: Vendor compliance datasets
- Evaluation: Risk scoring accuracy tracking
- Guardrails: Assessment workflow rules
- Observability: Vendor analytics dashboards
Pros
- Strong vendor due diligence tools
- Easy onboarding workflows
- Good compliance support
Cons
- Limited cybersecurity depth
- Smaller enterprise footprint
- Less advanced AI analytics
Security & Compliance
Not publicly stated.
Deployment & Platforms
- Cloud-based vendor management platform
- Web dashboard system
Integrations & Ecosystem
- Procurement systems
- GRC platforms
- ERP systems
- API integrations
- Compliance tools
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Vendor onboarding assessments
- Compliance-driven procurement
- Due diligence automation
#6 — OneTrust Third-Party Risk Management
One-line verdict: Best privacy-focused AI vendor risk management platform with strong compliance automation.
Short description:
OneTrust TPRM uses AI to assess vendor risk across privacy, security, and compliance dimensions.
Standout Capabilities
- AI-driven vendor risk scoring
- Privacy compliance monitoring
- Vendor lifecycle workflows
- Risk assessment automation
- Regulatory alignment tools
- Incident tracking system
- Compliance reporting dashboards
- Vendor questionnaire automation
AI-Specific Depth
- Model support: Compliance NLP + risk ML models
- RAG / knowledge integration: Global privacy regulation datasets
- Evaluation: Risk alignment scoring system
- Guardrails: Privacy compliance frameworks
- Observability: Risk dashboards
Pros
- Strong privacy compliance focus
- Good enterprise integrations
- Comprehensive risk workflows
Cons
- Complex implementation
- Enterprise pricing structure
- Broad platform complexity
Security & Compliance
Not publicly stated in full detail.
Deployment & Platforms
- Cloud-based compliance platform
- Web dashboard system
Integrations & Ecosystem
- GRC platforms
- Privacy tools
- ERP systems
- API integrations
- Security systems
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Privacy-first vendor risk management
- Compliance-heavy industries
- Enterprise TPRM workflows
#7 — ServiceNow Vendor Risk Management AI
One-line verdict: Best enterprise workflow-driven AI platform for vendor risk automation.
Short description:
ServiceNow automates third-party risk workflows across onboarding, assessment, and continuous monitoring using AI-driven orchestration.
Standout Capabilities
- AI vendor risk automation engine
- Workflow-based risk assessments
- Continuous monitoring system
- Risk scoring dashboards
- Vendor onboarding automation
- Compliance reporting tools
- Incident tracking workflows
- Integration with enterprise systems
AI-Specific Depth
- Model support: Workflow intelligence ML models
- RAG / knowledge integration: Enterprise risk datasets
- Evaluation: Risk workflow validation system
- Guardrails: Governance workflow controls
- Observability: Risk dashboards
Pros
- Strong workflow automation
- Deep enterprise integration
- Scalable governance system
Cons
- Complex setup
- Requires ServiceNow ecosystem
- High cost structure
Security & Compliance
Enterprise-grade controls depending on deployment.
Deployment & Platforms
- Cloud-based ServiceNow platform
- Enterprise workflow engine
Integrations & Ecosystem
- ITSM systems
- GRC platforms
- ERP systems
- API integrations
- Security tools
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Enterprise vendor risk automation
- Workflow-driven compliance
- Large-scale governance
#8 — Archer IRM Vendor Risk Module
One-line verdict: Best enterprise risk management platform for structured third-party risk governance.
Short description:
Archer IRM provides AI-assisted vendor risk workflows integrated into enterprise governance systems.
Standout Capabilities
- Vendor risk lifecycle management
- AI risk scoring system
- Compliance tracking workflows
- Risk assessment automation
- Incident management tools
- Governance dashboards
- Audit reporting system
- Vendor classification engine
AI-Specific Depth
- Model support: Risk classification ML models
- RAG / knowledge integration: Enterprise risk frameworks
- Evaluation: Risk validation scoring system
- Guardrails: Governance rules engine
- Observability: Risk analytics dashboards
Pros
- Strong enterprise governance
- Good risk lifecycle management
- Scalable framework
Cons
- Complex deployment
- Less modern UX
- Enterprise-only orientation
Security & Compliance
Not publicly stated.
Deployment & Platforms
- Cloud and hybrid deployment
- Enterprise GRC system
Integrations & Ecosystem
- ERP systems
- Security tools
- Compliance platforms
- API integrations
- Risk systems
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Enterprise risk governance
- Vendor risk lifecycle management
- Audit-ready compliance
#9 — ProcessUnity Vendor Risk Management
One-line verdict: Best AI-enabled vendor risk automation platform for structured enterprise workflows.
Short description:
ProcessUnity uses AI to streamline vendor risk assessments, monitoring, and compliance workflows.
Standout Capabilities
- Vendor risk automation engine
- AI-based risk scoring
- Continuous monitoring system
- Compliance workflow automation
- Vendor onboarding tools
- Risk remediation tracking
- Audit reporting system
- Risk dashboards
AI-Specific Depth
- Model support: Risk scoring ML models
- RAG / knowledge integration: Vendor risk datasets
- Evaluation: Risk assessment validation system
- Guardrails: Workflow governance controls
- Observability: Risk dashboards
Pros
- Strong automation capabilities
- Good enterprise scalability
- Easy workflow configuration
Cons
- Limited deep analytics
- Requires tuning
- Enterprise pricing model
Security & Compliance
Not publicly stated.
Deployment & Platforms
- Cloud-based platform
- Web dashboard system
Integrations & Ecosystem
- GRC platforms
- Procurement systems
- ERP tools
- API integrations
- Security systems
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Vendor onboarding automation
- Compliance-driven procurement
- Risk monitoring workflows
#10 — UpGuard Vendor Risk & Security Ratings
One-line verdict: Best cybersecurity-focused vendor risk analytics platform with strong AI-driven security scoring.
Short description:
UpGuard provides security ratings and continuous monitoring for third-party vendor risk assessment.
Standout Capabilities
- AI security risk scoring system
- Vendor cybersecurity monitoring
- Attack surface detection
- Breach exposure tracking
- Risk rating dashboards
- Continuous monitoring engine
- Vendor benchmarking system
- Risk alert system
AI-Specific Depth
- Model support: Cyber risk ML scoring models
- RAG / knowledge integration: Security intelligence datasets
- Evaluation: Risk accuracy validation system
- Guardrails: Security rating governance rules
- Observability: Vendor risk dashboards
Pros
- Strong cybersecurity focus
- Easy-to-understand scoring system
- Good continuous monitoring
Cons
- Limited operational risk coverage
- Enterprise pricing model
- Less depth in compliance workflows
Security & Compliance
Not publicly stated.
Deployment & Platforms
- Cloud-based risk platform
- Web dashboard system
Integrations & Ecosystem
- GRC tools
- SIEM systems
- Procurement systems
- API integrations
- Security platforms
Pricing Model
Enterprise subscription (not publicly stated).
Best-Fit Scenarios
- Cybersecurity vendor risk monitoring
- Security rating systems
- Continuous third-party monitoring
Comparison Table
| Tool Name | Best For | Deployment | Model Flexibility | Strength | Watch-Out | Public Rating |
|---|---|---|---|---|---|---|
| BitSight | Security ratings | Cloud | Hosted | Cyber scoring | Limited ops risk | N/A |
| SecurityScorecard | Vendor monitoring | Cloud | Hosted | Cyber intelligence | Narrow scope | N/A |
| RiskRecon | External cyber risk | Cloud | Hosted | Mastercard data | Limited customization | N/A |
| Prevalent | Full lifecycle TPRM | Cloud | Hosted | Workflow automation | Complex setup | N/A |
| Venminder | Vendor onboarding | Cloud | Hosted | Due diligence | Limited AI depth | N/A |
| OneTrust | Privacy risk | Cloud | Hosted | Privacy compliance | Complex suite | N/A |
| ServiceNow | Workflow automation | Cloud | Hosted | Enterprise scale | Lock-in | N/A |
| Archer IRM | Risk governance | Cloud/Hybrid | Hosted | Governance depth | UX complexity | N/A |
| ProcessUnity | Vendor workflows | Cloud | Hosted | Automation | Limited analytics | N/A |
| UpGuard | Cyber ratings | Cloud | Hosted | Security scoring | Narrow scope | N/A |
Scoring & Evaluation
This scoring reflects comparative capability across risk detection accuracy, AI-driven scoring, monitoring depth, integration strength, automation level, explainability, scalability, security, and enterprise readiness. Scores are relative and should be validated based on vendor ecosystem complexity and regulatory requirements.
| Tool | Core | Reliability/Eval | Guardrails | Integrations | Ease | Perf/Cost | Security/Admin | Support | Weighted Total |
|---|---|---|---|---|---|---|---|---|---|
| BitSight | 10 | 10 | 9 | 9 | 8 | 8 | 10 | 9 | 9.0 |
| SecurityScorecard | 9 | 9 | 9 | 9 | 8 | 8 | 9 | 9 | 8.7 |
| RiskRecon | 9 | 9 | 9 | 10 | 7 | 8 | 10 | 9 | 8.7 |
| Prevalent | 9 | 9 | 9 | 10 | 7 | 8 | 9 | 9 | 8.6 |
| Venminder | 8 | 8 | 8 | 9 | 8 | 8 | 8 | 8 | 8.3 |
| OneTrust | 9 | 9 | 9 | 9 | 8 | 8 | 9 | 8 | 8.6 |
| ServiceNow | 10 | 10 | 10 | 10 | 7 | 8 | 10 | 9 | 9.0 |
| Archer IRM | 9 | 9 | 9 | 9 | 7 | 8 | 9 | 8 | 8.5 |
| ProcessUnity | 8 | 8 | 8 | 9 | 8 | 8 | 8 | 8 | 8.3 |
| UpGuard | 9 | 9 | 9 | 9 | 8 | 8 | 9 | 8 | 8.6 |
Which AI Third-Party Risk Analytics Tool Is Right for You?
Solo / Small Teams
Venminder and UpGuard provide simple vendor risk scoring and monitoring.
SMB / Growing Enterprises
Prevalent and ProcessUnity offer balanced automation and compliance workflows.
Large Enterprises
ServiceNow, Archer IRM, and OneTrust dominate enterprise-grade risk governance.
Cybersecurity-Focused Organizations
BitSight, SecurityScorecard, and RiskRecon lead in security ratings and monitoring.
Privacy-Driven Organizations
OneTrust is best for privacy and compliance-heavy vendor ecosystems.
Build vs Buy
Third-party risk systems should always be bought due to data complexity, security intelligence needs, and regulatory requirements.
Implementation Playbook
30 Days: Setup & Baseline
- Define vendor categories and risk tiers
- Select TPRM platform
- Import vendor inventory
- Configure risk scoring models
- Enable baseline monitoring
- Validate data sources
60 Days: Integration & Expansion
- Integrate with GRC systems
- Automate vendor onboarding workflows
- Enable continuous monitoring
- Configure alert thresholds
- Train procurement and security teams
- Map vendor dependencies
90 Days: Scale & Optimization
- Deploy across all vendor ecosystems
- Optimize scoring models
- Reduce false positives
- Enhance reporting dashboards
- Strengthen governance controls
- Improve automation coverage
Common Mistakes & How to Avoid Them
- Treating vendor assessments as one-time tasks
- Ignoring continuous monitoring
- Over-relying on security ratings alone
- Poor vendor data quality
- Not integrating with procurement workflows
- Skipping risk model tuning
- Ignoring supply chain dependencies
- Weak audit logging setup
- Lack of vendor segmentation strategy
- Not updating risk thresholds
- Overloading teams with alerts
- Ignoring non-cyber risks
- Poor GRC integration
- Not training procurement teams
FAQs
1. What is third-party risk analytics?
It is AI-based monitoring and scoring of vendor and supplier risks.
2. Why is it important?
Because vendor ecosystems introduce significant security and compliance risks.
3. What risks are analyzed?
Cybersecurity, financial, operational, and compliance risks.
4. How does AI help?
It continuously monitors and predicts vendor risk changes.
5. What is a security rating?
A score representing a vendor’s cybersecurity posture.
6. Do these tools integrate with GRC systems?
Yes, integration is a core feature.
7. Can they detect breaches?
Yes, many tools provide breach monitoring.
8. Are they real-time?
Yes, most platforms support continuous monitoring.
9. Do they support automation?
Yes, workflow automation is widely supported.
10. Can small companies use them?
Yes, but simpler tools are recommended.
11. What is continuous monitoring?
Real-time tracking of vendor risk signals.
12. Do they support global vendors?
Yes, enterprise tools support global ecosystems.
13. What is the biggest limitation?
Data accuracy and dependency on external signals.
14. Can AI fully replace risk teams?
No, human oversight is still required.
Conclusion
AI Third-Party Risk Analytics platforms are essential for managing modern enterprise ecosystems where vendors, suppliers, and partners introduce complex and evolving risks. These tools provide continuous visibility into cybersecurity posture, compliance status, and operational resilience.BitSight and SecurityScorecard lead cybersecurity-focused risk scoring, while ServiceNow and Archer IRM dominate enterprise governance workflows. RiskRecon and UpGuard provide strong external intelligence, and OneTrust strengthens privacy-driven risk management. Prevalent and Venminder offer structured vendor lifecycle automation for growing organizations.The most effective approach is combining continuous monitoring, AI-driven risk scoring, and strong governance workflows. When implemented correctly, these platforms significantly reduce supply chain risk and improve enterprise resilience.

Find Trusted Cardiac Hospitals
Compare heart hospitals by city and services — all in one place.
Explore Hospitals
AI third-party risk tools are most useful when they help teams act on risk, not just assign scores. A strong review should consider data access, security history, service importance, and the impact of a vendor outage. It is also worth checking how often risk scores update and whether the reasons behind them are clear. Human review remains important when data is missing or a supplier changes its services. This helps teams focus their time on vendors that pose the greatest real risk.
The comparison covers the capabilities of various third-party risk analytics platforms, but one aspect that could be explored further is how organizations operationalize the insights generated by these tools. Identifying vendor risks is only part of the process; security and procurement teams also need well-defined remediation workflows, ownership models, and continuous monitoring strategies to respond to changing supplier risk profiles. It would also be worthwhile to discuss challenges such as integrating risk scores with existing GRC systems, reducing false positives, and measuring whether risk analytics actually improve decision-making and resilience across the vendor ecosystem.